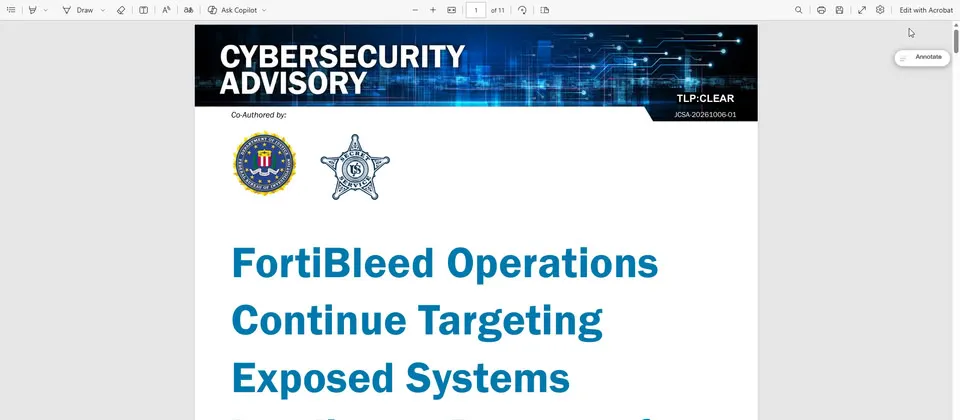
美國聯邦調查局(FBI)與特勤局(USSS)在 10 月 6 日發布聯合公告,警告代號「FortiBleed」的全球性憑證入侵攻擊活動仍在持續進行。這場自今年年中曝光的大規模憑證外洩事件,影響了超過七萬台 Fortinet 防火牆與 SSL VPN 設備,範圍遍及 194 個國家,而台灣受影響設備數量位居全球第三。
這起事件最早在今年 6 月曝光。當時威脅情報公司 HudsonRock 旗下的竊資軟體威脅情報網站 InfoStealer 揭露,全球有逾 7 萬台 Fortinet 防火牆與 SSL VPN 設備的憑證遭到竊取,影響範圍橫跨 194 個國家,其中台灣受影響的設備數量高居全球第三。另一家資安公司 SOCRadar 的統計數字更為驚人,指出至少有 86,644 台防火牆與 SSL VPN 設備受到影響。
後續追蹤發現,這些外洩的憑證並沒有被閒置,而是被拿來實際發動攻擊。資安研究人員發現,相關憑證被用於勒索軟體 INC Ransom 與 Lynx 的攻擊行動中,成為駭客入侵受害組織網路的敲門磚。
今年 7 月下旬,台灣還傳出一起相關情資:有駭客在通訊軟體 Telegram 上兜售近百家企業的初始存取資料,當時就有人懷疑這是 FortiBleed 憑證外洩風暴的延續。這顯示外洩憑證在地下市場的流動與交易,一直沒有停下來。
事隔數個月,美國政府決定再度示警。FBI 與 USSS 在聯合公告中指出,攻擊者持續鎖定曝露在網際網路上的 Fortinet 防火牆及 SSL-VPN 閘道,利用事先取得的外流憑證,或是透過竊資軟體取得的資料,發動密碼噴灑與帳號填充攻擊,不斷掃描並嘗試登入目標設備。
攻擊得手之後的流程也相當縝密。攻擊者會把取得的密碼雜湊資料送入 GPU 叢集,利用 Hashcat 與 Hashtopolis 等工具進行大規模離線破解,再把破解出的憑證進一步驗證、分類,並依照組織的規模與網路架構,挑選出高價值的目標深入經營。
為了在受害組織內部建立持續存取的管道,攻擊者往往會在 FortiGate 設備上建立新的管理員帳號,接著進行 AD 帳號盤點及密碼噴灑,尋找權限更高的帳號,並向受害組織內部橫向移動,一步步擴大控制範圍。
值得留意的是,FBI 與 USSS 特別強調,部分受害組織可能已經無法登入自己的 Fortinet 設備,原因是攻擊者竄改或刪除了原有的帳密資料,刻意阻止原本的管理員存取受害設備。這意味著有些組織受害了卻渾然不知,甚至連設備都進不去。
對於使用 Fortinet 設備的組織,美國政府提出了幾項具體建議:限縮 FortiGate 管理介面的外部存取,終止所有管理員及 VPN 連線階段,重設 VPN 與管理員密碼,並為遠端存取及管理員帳號啟用多因素驗證(MFA)。
這起事件凸顯了邊界設備憑證外洩的長期殺傷力。單一漏洞或單一批次的憑證外洩,可能在數月甚至數年後仍被反覆利用,而受害組織如果沒有徹底更換憑證、關閉對外暴露的管理介面,等於把大門鑰匙一直留在攻擊者手上。
資安專家普遍認為,FortiBleed 這類事件的教訓在於,憑證外洩後的應變不能只做一次性的密碼更換,還需要全面盤點帳號、檢查是否有不明的管理員帳號被建立,並持續監控異常登入行為。對於台灣這樣受影響設備數量名列前茅的地區,相關單位與企業更應提高警覺。