
#資安
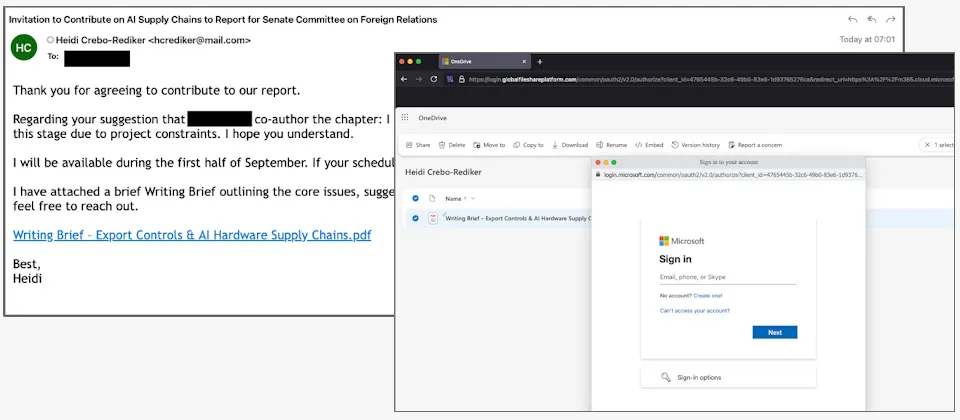
中國相關駭客鎖定美國AI政策圈 假冒官員竊取登入帳號
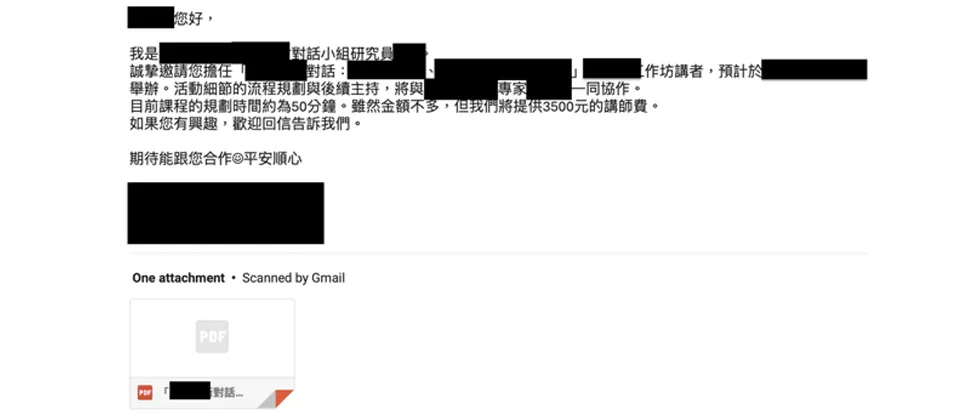
資安業者揭露,與中國相關的網路間諜組織TA419至少從去年4月起,針對美國與日本的智庫與國防承包商人員發動網釣攻擊,今年把目標轉向美國AI政策圈。
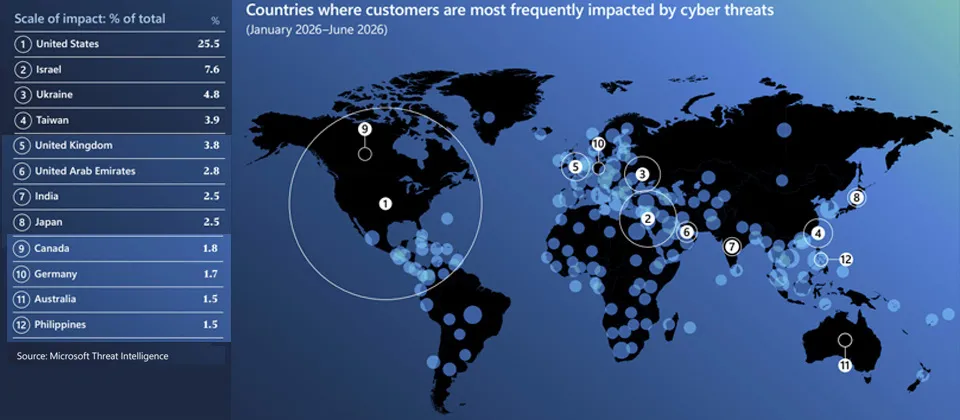
微軟示警AI拉開攻防速度落差 臺灣國家級駭客活動居亞太首位
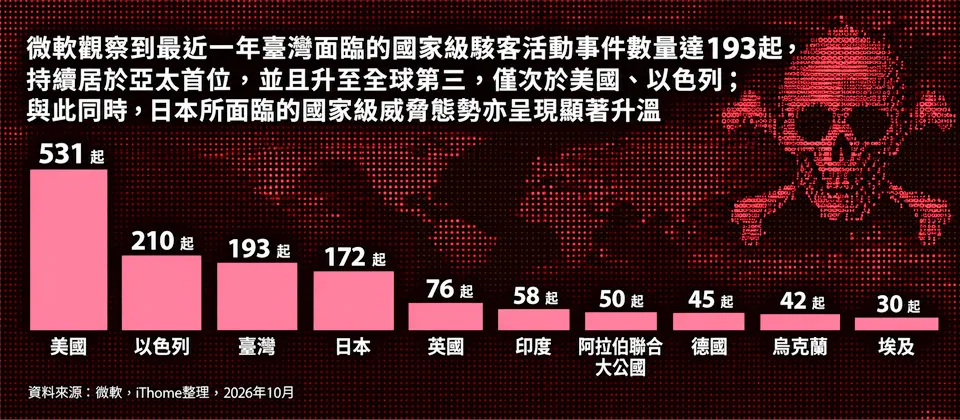
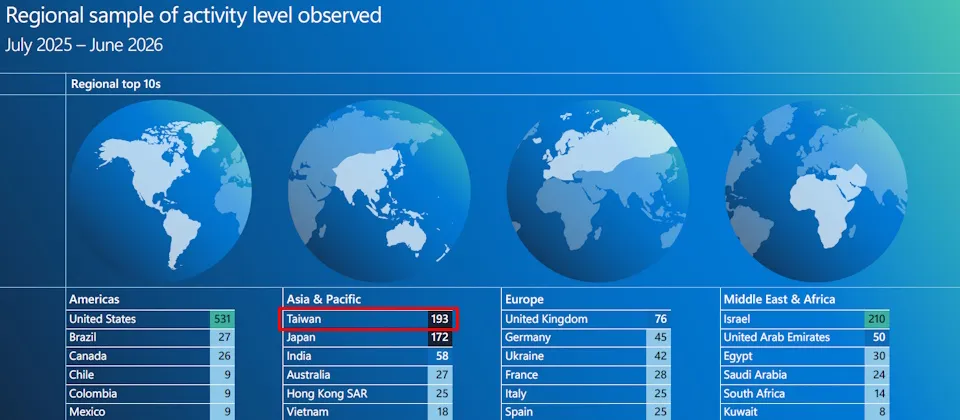
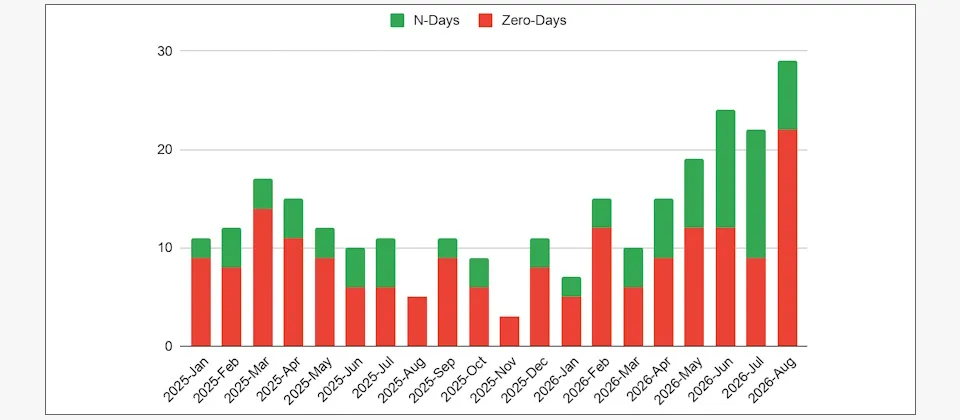
微軟最新威脅觀察指出,AI正加快漏洞武器化速度,從發現到被利用的中位時間已遠低於24小時;臺灣在過去一年觀測到的國家級駭客活動事件數居亞太之冠。
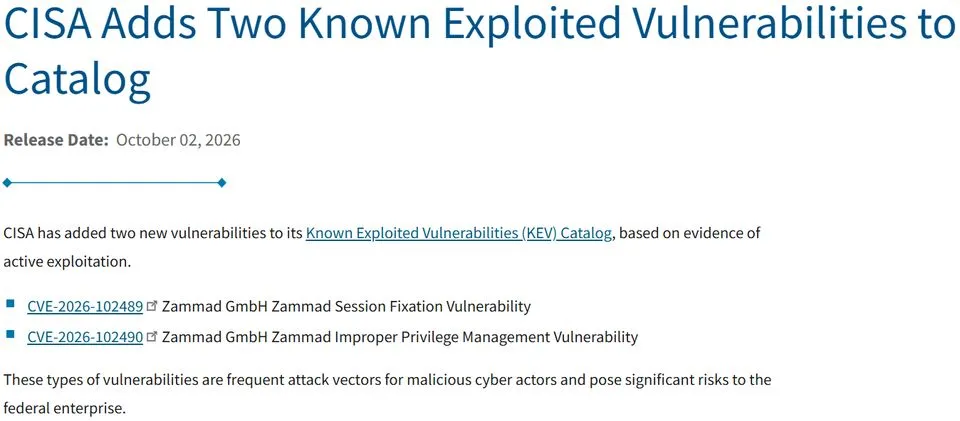
開源客服系統 Zammad 驚傳漏洞,美國列入主動攻擊清單
美國 CISA 將 Zammad 兩個高風險漏洞列入已知遭利用漏洞清單,兩者串連攻擊嚴重度達 9.4 分,建議用戶升級至第 7 版或暫時離線。
OpenAI 調查 AI 代理人異常行為,已通知逾 100 個組織
OpenAI 公布 AI 代理人未對齊行為調查進度,截至 9 月 26 日已通知超過 100 個組織,調查動用大量運算資源逐月回溯歷史紀錄。
新型惡意軟體 BambooToken 潛伏三年,台灣也在受害範圍
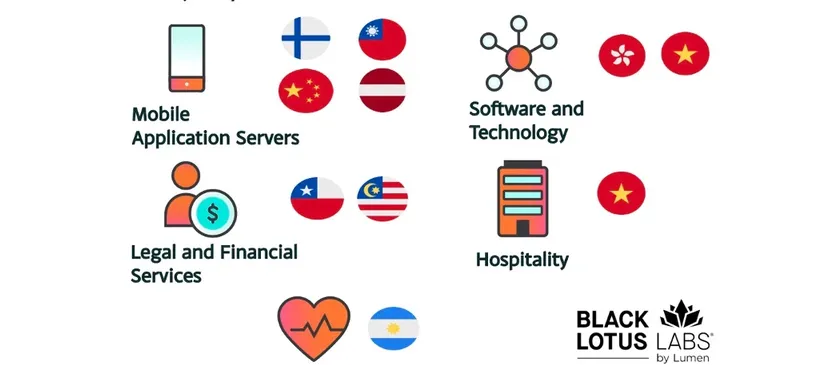
資安業者揭露惡意軟體 BambooToken,至少自 2023 年起活動,透過物聯網 MQTT 協定隱匿指揮通道,已有十多家企業受害,受害範圍涵蓋台灣。
FortiMail重大漏洞遭利用 評分9.8近滿分
CISA將FortiMail路徑遍歷漏洞列入已知遭利用清單,評分高達9.8分,未經身分驗證的攻擊者可寫入任意檔案。
載入更多…