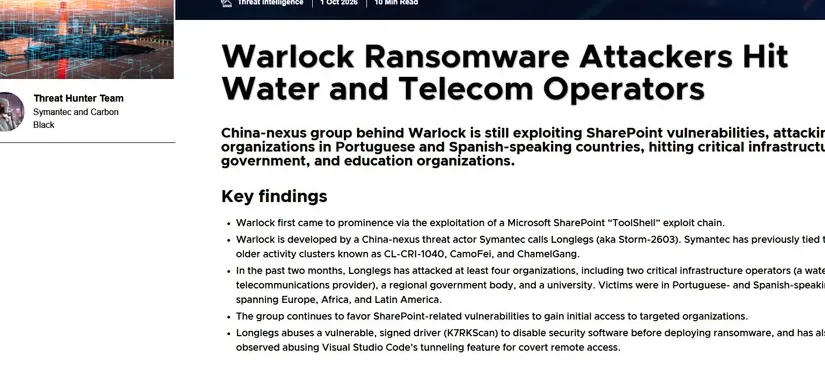
勒索軟體Warlock的攻擊活動並未停歇。威脅研究團隊近日警告,背後的駭客組織Storm-2603持續利用SharePoint資安漏洞作為初期入侵管道,目標逐漸轉向特定語系國家的關鍵基礎設施、政府機關與教育機構,攻擊範圍橫跨歐洲、非洲與拉丁美洲。
這個名為Storm-2603的駭客組織,別名Longlegs,去年因在散布Warlock勒索軟體的過程中濫用SharePoint零時差漏洞而被點名,成為全球資安界關注的焦點。當時曝光的漏洞系列被稱為ToolShell,包含多個編號的重大漏洞。相關攻擊活動至今仍在持續出現。
威脅獵捕團隊指出,在過去兩個月裡,駭客在葡萄牙語與西班牙語系國家至少攻擊了4個企業組織。受害對象包括兩家關鍵基礎設施營運商,一家從事水務公共事業,另一家是電信公司,另外還有一個地方政府機關與一所大學。
在其中一起針對關鍵基礎設施營運商的攻擊事件中,駭客的行動速度相當驚人。研究人員描述,攻擊發生後約兩小時內,駭客就將癱瘓端點防護軟體的工具推送到至少40台主機。接著,他們把Warlock勒索軟體上傳到網域控制器的共享資料夾SYSVOL,最終在至少33台主機上成功部署勒索軟體。
值得注意的是,Storm-2603過往曾攻擊台灣、日本、美國等多個國家。這次新發現的受害組織集中在葡萄牙語與西班牙語系國家,這個特殊的集中趨勢引起研究人員的注意。
在攻擊手法上,駭客持續利用SharePoint的資安漏洞作為取得初期存取權限的主要方法。研究人員認為,除了去年曝光的ToolShell系列漏洞之外,駭客實際使用的漏洞可能還有多個。
在癱瘓端點防護軟體的環節,駭客採用了所謂自帶驅動程式的攻擊手法。他們濫用存在弱點的防毒軟體元件,透過已知漏洞取得核心層級權限,直接終止原本受到保護的安全處理程序,讓端點防護軟體形同虛設。
面對持續活躍的攻擊活動,研究人員提醒尚未修補相關漏洞的組織盡快完成更新。同時也建議管理人員檢查網域控制器的共享資料夾,確認是否有異常檔案被植入。
關鍵基礎設施營運商尤其需要提高警覺。水務、電信等系統一旦遭到勒索軟體癱瘓,影響範圍將直接擴及一般民眾的日常生活,後果遠比一般企業受害更為嚴重。
目前尚不清楚這個駭客組織的下一步動向。從攻擊目標逐漸轉向特定語系國家的趨勢來看,相關產業的資安團隊仍須密切關注後續發展,並檢視自身的修補與備援機制是否完備。