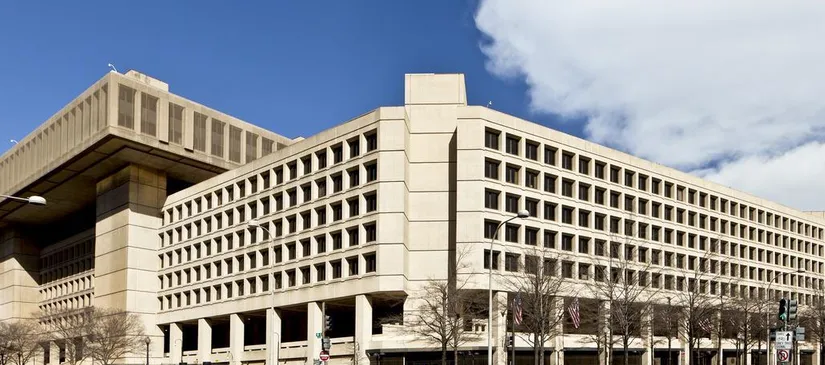
美國聯邦調查局證實,已經與一家未及時部署修補程式的資訊科技服務承包商解約。FBI資安主管李瑟曼表示,調查顯示先前的資料外洩事件,源自第三方管理平台的資安失誤。
李瑟曼指出,這家承包商沒有部署已經發布的安全更新,FBI因此決定與該承包商解約,並且已經採取措施降低後續風險。這是執法機關罕見地公開承認,因為承包商的資安疏失而終止合作。
在資安實務上,軟體廠商發布修補程式後,系統管理者必須在第一時間完成更新。一旦延遲,漏洞的細節往往已經公開,駭客會立刻開始掃描尚未更新的系統,任何拖延都可能成為入侵的破口。
FBI並沒有公開遭到解約的承包商,以及受影響平台的名稱。不過有兩名知情人士透露,相關的服務商為埃森哲,受影響的平台則是甲骨文的PeopleSoft系統。
駭客組織ShinyHunters先前聲稱,利用PeopleSoft的漏洞入侵了FBI的求職網站。這個漏洞的編號為CVE-2026-35273,甲骨文已經在六月十日發布修補程式。
值得注意的是,資安公司Mandiant與Google威脅情報團隊當時就曾經提出警示,指出ShinyHunters已經實際利用這個漏洞。如果相關系統沒有及時更新,攻擊者可以利用這個漏洞取得遠端程式碼執行的能力。
遠端程式碼執行意味著攻擊者可以在受害系統上執行任意指令,等於拿到了系統的控制權。對於FBI求職網站這類處理大量個人資料的系統來說,後果尤其嚴重。
換句話說,負責FBI求職網站的承包商,顯然必須為沒有及時部署修補程式、導致入侵事件負責。這起事件也凸顯了供應鏈資安的重要性:即使是執法機關,也可能因為委外廠商的疏忽而暴露在風險之中。
目前FBI沒有說明已經採取了哪些具體措施來降低後續風險,也沒有透露是否會對相關承包商採取進一步的法律行動。後續發展仍有待觀察。
這起事件也給所有組織上了一課:資安不只是技術問題,更是管理問題。修補程式發布了卻沒有人部署,再先進的防護體系也會出現缺口。