生成式 AI 正在改寫網路攻擊的節奏,偵察、釣魚郵件撰寫乃至部分程式開發的門檻都被拉低,攻擊者能以更快速度、更大規模展開行動。資安專家指出,企業面對的不再是單一威脅,而是速度與範圍同步擴張的攻擊環境。
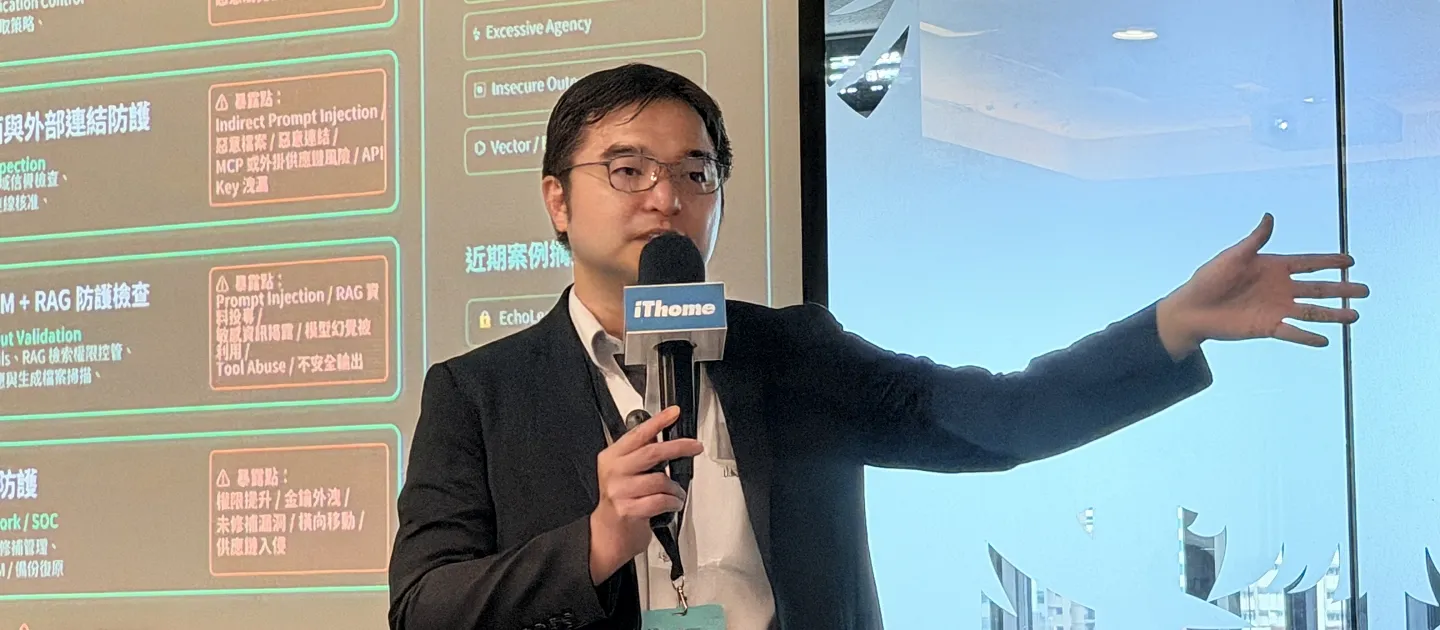
資安專家謝長軒分析,過去許多企業抱持僥倖心態,認為自己規模小、資產不顯眼,不會成為駭客的目標。但在 AI 輔助之下,大規模自動掃描與已知漏洞利用早已相當普遍,AI 更進一步加快目標篩選、漏洞研究與攻擊內容調整的效率,防守方可用的修補時間被大幅壓縮。
只要對外服務的主機存在已知漏洞而未及時修補,就可能遭到快速掃描與嘗試利用;若主機權限過高、網路缺乏分區或帳號控管不足,風險還可能進一步向內部環境擴散。這些都是長期存在的基本功,並非到了 AI 時代才需要重視,只是留給防守方反應的時間變得更短。
除了外部攻擊面的擴張,AI 應用本身也帶來另一種容易被忽略的風險。過去談供應鏈攻擊,通常聯想到軟體、套件或第三方服務被植入惡意程式;到了 AI 時代,企業使用的模型、資料集,以及讓 AI 代理執行工作的技能與外掛工具,都可能成為攻擊者進入企業環境的入口。
值得注意的是員工自行使用未經企業審查的 AI 服務,也就是俗稱的影子 AI。若從外部下載的開發套件被植入惡意內容,再直接交由擁有檔案與系統權限的代理執行,原本只是輔助工作的工具,便可能變成攻擊者進入企業內部環境的跳板。
若企業自行訓練或微調模型,還須留意訓練資料污染;採用檢索增強生成或代理架構者,則要防範知識庫、檢索內容及外部工具輸出被植入惡意指令。AI 應用的供應鏈與執行鏈拉長後,任一環節出了問題,風險都可能隨著 AI 的權限與連結一路擴大。
面對風險擴張,專家建議從五個層級建立多層防禦:企業邊界管理、用戶端 AI 使用管控、代理介面與外部連結防護、模型與資料檢索的輸出驗證,以及最基礎的身分、端點、伺服器與網路防護。
另一個常見的迷思,是把大量威脅資料直接當成情報。AI 確實可以快速整理開源情報與暗網資料,但若未經交叉驗證就直接套用到防禦行動上,極可能產生大量誤報,反而增加資安人員的工作負擔。
舉例來說,某個 IP 位址可能因曾出現在某份情報清單中,且更新頻率相當頻繁,就被系統標記為高風險來源;但進一步分析後卻可能發現,這其實是共用雲端或內容分發網路的位址,曾短暫承載惡意內容,同時也服務大量合法網站。若未確認時間、網域及服務脈絡便直接封鎖,可能連帶影響正常業務運作。
好的威脅情報必須同時具備來源可信、時間有效、脈絡相關、信心度清楚與可執行等條件。AI 負責規模化處理,從大量資料中找出值得注意的訊號;專家則負責高風險判斷與情境分析,確認這些訊號究竟代表什麼意義。
專家也提醒,情報的廣度同樣重要。根據資安業者的內部統計,其事件回應調查有超過八成分布在亞太、歐洲與中東非地區,與部分以北美資料為主的情報來源形成互補。若只依賴單一來源,部分區域可能形成威脅偵測死角。
最後,情報只有進入偵測規則、資產修補、事件通報與日常演練情境後,才能真正縮短應變時間。AI 改變的是攻擊的速度與規模,但資安的基本功與應變能力,仍是企業最該顧好的根本。