開源加密通訊函式庫OpenSSL專案在9月29日發布資安公告,一次修補14個漏洞。這些漏洞涵蓋DTLS、QUIC、X.509憑證與SM2等多個元件,影響範圍廣,相關單位呼籲用戶盡快升級到已修補的版本。
受影響的分支版本相當多,包括4.0、3.6、3.5、3.4、3.0、1.1.1以及1.0.2等。OpenSSL方面說明,3.0之前的版本已經結束一般公開支援,只有購買Premium Support的用戶能取得修補版本,其餘用戶則要依照自己使用的版本,升級到對應的修補版。
修補後的版本編號分別為4.0.3、3.6.5、3.5.9以及3.4.8。用戶可對照目前使用的版本,選擇對應的升級路徑。
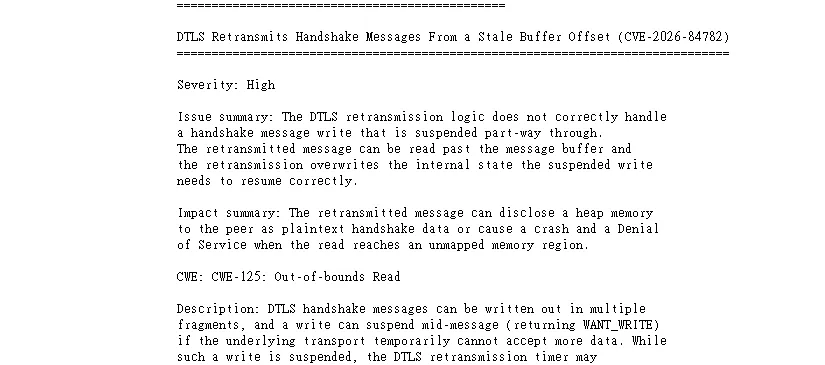
這批漏洞中,最嚴重的是編號CVE-2026-84782的弱點,CVSS風險評分達到8.2分。問題出在DTLS協定重新傳送握手訊息時,緩衝區寫入與追蹤機制出現瑕疵。
攻擊者若利用這個漏洞,可能讓錯誤的資料被當成握手訊息送出,進而讓遠端連線另一端取得堆積記憶體的內容。如果讀取到尚未映射的記憶體區域,也可能造成程式當機,進而導致服務阻斷。
DTLS是常被用在需要加密、但不走TCP連線的網路傳輸協定,影響範圍遍及各種網路應用。由於該漏洞存在堆積記憶體外洩的風險,資安人員特別提醒,暴露在公開網路的服務應優先修補。
除了最嚴重的漏洞外,其餘13個漏洞分布在X.509憑證處理、QUIC傳輸以及SM2加密演算等元件。雖然嚴重程度各有不同,但OpenSSL選擇在同一波公告中全部修補,顯示這次的更新規模相當大。
SM2是我國推動的商用密碼演算法之一,這次也被納入修補範圍,代表使用該演算法的系統同樣需要留意更新。
對一般使用者來說,OpenSSL通常是作業系統或應用軟體內建的底層元件,個人不需要直接手動更新。但只要有收到瀏覽器、伺服器或作業系統推送的安全更新通知,都應該盡快安裝,因為其中可能就包含了這次的OpenSSL修補。
對於自行架設伺服器的管理員與企業IT人員,則需要主動檢查目前的OpenSSL版本,確認是否落在受影響的分支內,並安排升級時程。
特別要注意的是,3.0之前已經停止一般公開支援的版本,不會再收到公開的修補版本。仍在使用這些舊版本的組織,如果沒有購買付費支援,升級到支援中的版本會是比較根本的作法。
資安事件頻傳的情況下,加密函式庫這類底層元件一旦出問題,影響層面往往最大。OpenSSL這次一口氣修補14個漏洞,再次提醒各界,例行的版本更新與漏洞管理是維護系統安全的基本功。
後續可以關注各大作業系統與雲端服務商的修補推送時程,以及是否有針對這批漏洞出現實際的攻擊行動。如果有新的利用手法被公開,相關單位通常會再發布補充公告。