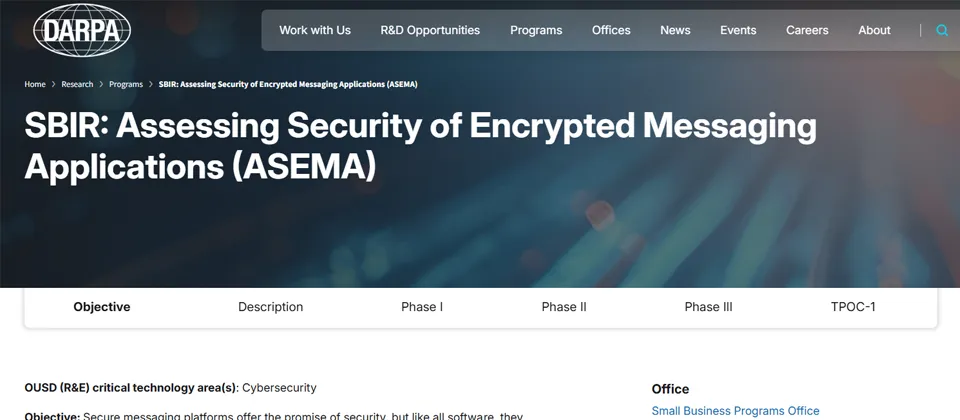
美國國防高等研究計畫署(DARPA)去年宣布推動「加密通訊應用程式安全評估」(ASEMA)計畫,尋求新的技術方法,分析安全通訊應用程式的攻擊面並強化防護。如今這項計畫有了新進展,資安公司Xint宣布獲DARPA選中,將參與這項研究。
Xint表示,將利用人工智慧分析美國軍方使用的通訊應用程式,從原始碼、執行環境到編譯後的二進位檔案,全面找出可能遭攻擊者利用的弱點。
這家獲選公司的來歷頗有故事。Xint的母公司Theori,正是DARPA先前舉辦的AIxCC競賽的優勝團隊之一,而Xint先前是Theori旗下的產品線,後續獨立成為子公司。
對於這次獲選參與ASEMA,Xint指出,安全通訊應用程式的加密機制通常會受到嚴格審查,但與網路、作業系統互動的周邊程式碼,往往沒有受到同等程度的檢驗,而這些環節正可能成為攻擊者切入的途徑。
這也是DARPA推動ASEMA計畫希望改善的問題。DARPA指出,進階持續性威脅(APT)組織已愈來愈常利用安全通訊應用程式的弱點,藉此存取敏感通訊內容,相關攻擊能力的需求也持續增加。
換句話說,加密演算法本身或許夠堅固,但圍繞在加密核心之外的程式碼——像是處理網路連線、管理檔案權限、與作業系統溝通的部分——反而可能成為防線上的缺口。
隨著各國軍方與政府單位愈來愈依賴加密通訊工具進行敏感溝通,這類應用的安全性已成為國家級資安議題,而非單純的商業產品問題。
ASEMA計畫的核心思路,是尋求「新的技術方法」來分析攻擊面。Xint選擇以AI進行全面分析,意味著要讓機器自動檢視龐大的程式碼與執行環境,找出人類工程師可能遺漏的漏洞。
從母公司Theori在AIxCC競賽的表現來看,這套以AI找漏洞的技術路線,已經在DARPA的舞台上得到驗證,這次等於是把競賽成果推向實際的軍事應用場景。
後續值得關注的是,Xint的研究成果是否會轉化為軍用通訊應用的安全標準更新,以及這套AI分析方法能否進一步應用到更廣泛的民用加密通訊產品上。