軟體開發廠商Atlassian本週公布重大漏洞CVE-2026-21589,依CVSS v4.0嚴重程度評為9.3分。與過往該公司揭露的資安漏洞不同,這個弱點同時影響旗下Bitbucket、Confluence等8套應用系統的Data Center元件,曝險範圍甚廣,受到外界關注。如今傳出已有攻擊者嘗試利用的跡象。
威脅情報公司watchTowr率先揭露CVE-2026-21589的細節,說明攻擊者如何利用這個弱點,在Bitbucket、Confluence等系統取得管理員等級的存取權限,並提供概念驗證程式碼。
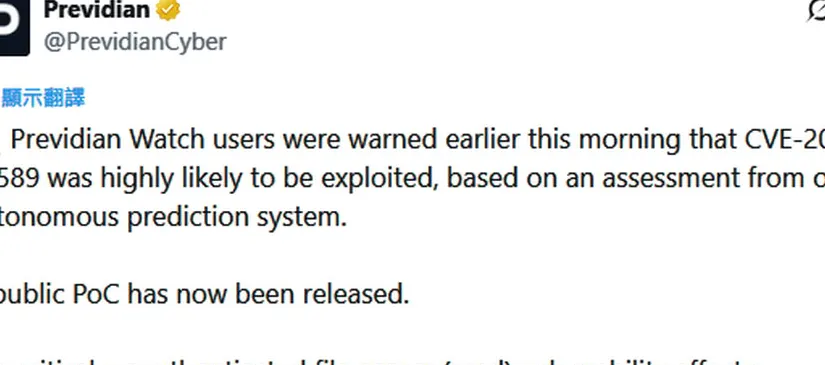
資安公司Previdian在10月7日凌晨2時提出警告。根據該公司自主預測系統的評估,CVE-2026-21589極有可能已經開始被利用。由於當時已有公開的概念驗證程式碼,Previdian呼籲用戶儘速採取行動。
在Previdian發出警告約3個小時後,該公司在自家蜜罐陷阱中首度偵測到實際的嘗試利用活動,並公布部分來源IP位址,包括38.60.157.86、146.70.187.234及159.26.119.225。
相關攻擊活動持續擴大。截至目前為止,Previdian偵測到158次嘗試利用活動,攻擊者利用26個IP位址,從8個國家發動攻擊。
Previdian向資安新聞媒體透露,在watchTowr公開概念驗證程式碼兩小時內,就偵測到嘗試利用活動。該公司認為,watchTowr公布的資料已足夠讓攻擊者尋找存在弱點的執行個體(instance)。
watchTowr也向另一家資安新聞媒體表示,觀察到這個漏洞遭到積極利用的情況。
這個漏洞之所以引發高度關注,在於它一次影響8套應用系統,且攻擊者一旦得手,取得的是管理員等級的存取權限。企業若使用受影響的Data Center版本,等於系統的最高權限可能落入攻擊者手中,後續資料外洩、系統遭植入惡意程式的風險都大幅提高。
資安實務上,概念驗證程式碼公開後,攻擊者掃描全網尋找未修補系統的速度往往以小時計算。這次從程式碼公開到首度偵測到利用活動僅相隔約兩小時,代表企業留給自己的修補空窗期非常短。
對使用Atlassian產品的企業而言,當務之急是確認自身是否使用受影響的Data Center版本,並儘速套用官方釋出的修補程式。若暫時無法更新,也應檢視系統是否直接暴露在網際網路上,並加強監控異常存取行為。
這起事件再次提醒,廣泛使用的企業軟體一旦出現重大漏洞,攻擊者利用的腳步會非常快。建立快速修補流程、定期盤點對外服務的版本狀態,是企業資安的基本功。