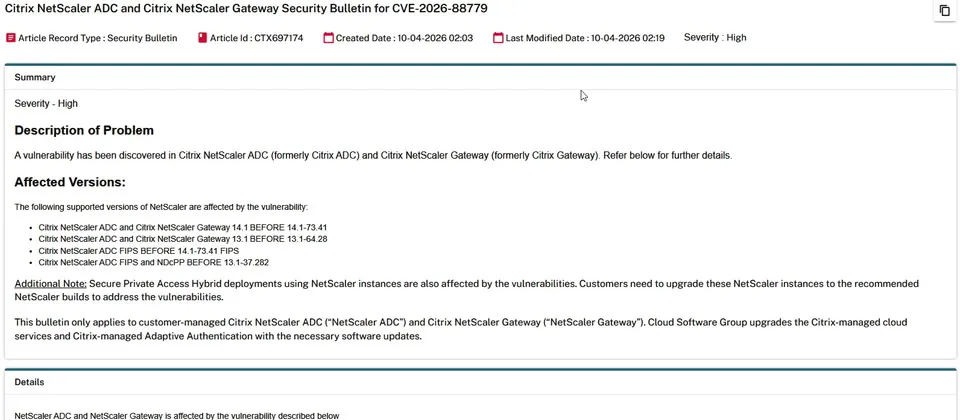
Citrix在10月4日發布資安公告,揭露影響NetScaler ADC與NetScaler Gateway的漏洞CVE-2026-88779。這是一個由記憶體溢位產生的弱點,可能導致服務中斷(DoS),CVSS v4.0嚴重程度評為8.7分,影響本地建置的NetScaler系統。
採用NetScaler執行個體建置的Secure Private Access Hybrid,也同樣會受到影響。不過,這個弱點只會在特定配置的NetScaler ADC與NetScaler Gateway上出現,包括IT人員將其設置為SAML服務提供者(SP)或身分識別提供者(IdP)的環境。
在公告發布的同一天,Citrix也發布部落格文章進一步說明。該公司表示,已經發現這個漏洞被用於目標式攻擊,攻擊者可能讓NetScaler系統服務中斷,一旦反覆觸發該弱點,將會導致服務無法使用。
Citrix認為,CVE-2026-88779主要影響的是服務的可用性,對於資料完整性沒有影響。換句話說,攻擊的後果偏向讓系統停擺,而非竄改或竊取資料。但對仰賴NetScaler提供遠端存取與應用交付的企業來說,服務中斷本身就是嚴重的營運風險。
該公司也公布了相關的檢查方法,呼籲用戶儘速驗證相關的閘道、AAA伺服器,以及SAML配置,以確認自家的NetScaler系統是否曝險。
NetScaler是許多企業網路架構中的關鍵節點,負責應用程式交付與安全遠端存取。一旦這類設備出現高風險漏洞,影響範圍往往不小,這也是Citrix在公告中強調儘速檢查的原因。
對IT管理人員來說,後續的處理步驟相對明確:先確認環境中是否有符合曝險條件的配置,再依照官方指引套用修補程式,並檢查是否有異常的服務中斷紀錄。
這起事件也再次提醒,基礎架構設備的漏洞修補不能拖延。攻擊者已經在實際利用這個弱點發動目標式攻擊,尚未更新的系統等於暴露在已知風險之下。