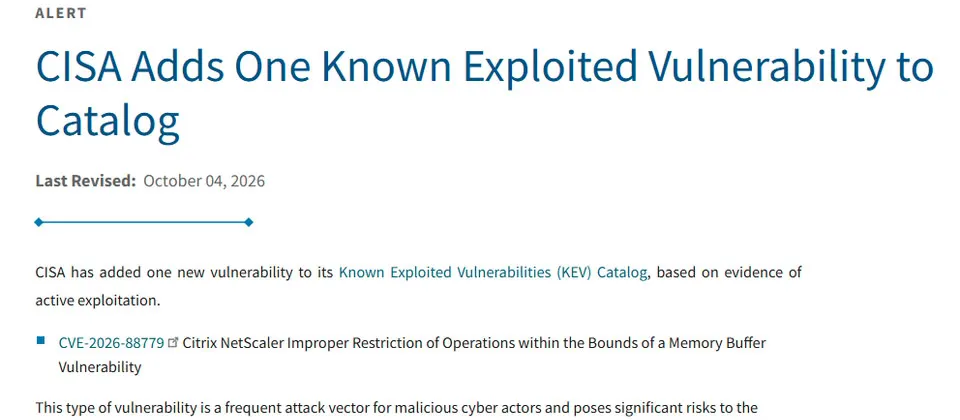
網路設備廠商Citrix在10月4日發布資安公告,揭露影響NetScaler ADC與NetScaler Gateway的漏洞,編號為CVE-2026-88779。
這是一起記憶體溢位造成的弱點,可能導致阻斷服務,在CVSS v4.0的評分中達到8.7分,屬於高度嚴重等級。
這項漏洞影響本地建置的NetScaler系統,以及採用NetScaler執行個體建置的Secure Private Access Hybrid,同樣會受到波及。
根據公告,這項弱點只會在特定配置下出現,也就是IT人員把NetScaler設置為SAML服務提供者或身分識別提供者時。
同一天,Citrix在部落格文章中進一步說明,公司已經發現這項漏洞被用於目標式攻擊。
攻擊者可能讓NetScaler系統的服務中斷,如果反覆觸發弱點,將導致服務完全無法使用。
Citrix表示,這項漏洞主要影響服務的可用性,對於資料的完整性並沒有影響。
公司也公布了相關的檢查方法,呼籲用戶盡快檢查閘道、AAA伺服器以及SAML配置,確認自己的NetScaler系統是否曝險。
同一天,美國網路安全與基礎設施安全局(CISA)表示,已經掌握這項漏洞遭到利用的證據,決定把它列入「已知遭利用漏洞」名單。
CISA要求聯邦機構必須在10月7日前完成修補,時間相當緊迫。
值得注意的是,就在約一週前,CISA才把NetScaler的另外兩項重大漏洞CVE-2026-88771、CVE-2026-88772列入同一名單。如今又有新漏洞遭利用,格外引人注目。使用NetScaler的企業與機關,應儘速依照官方公告檢查並完成修補。