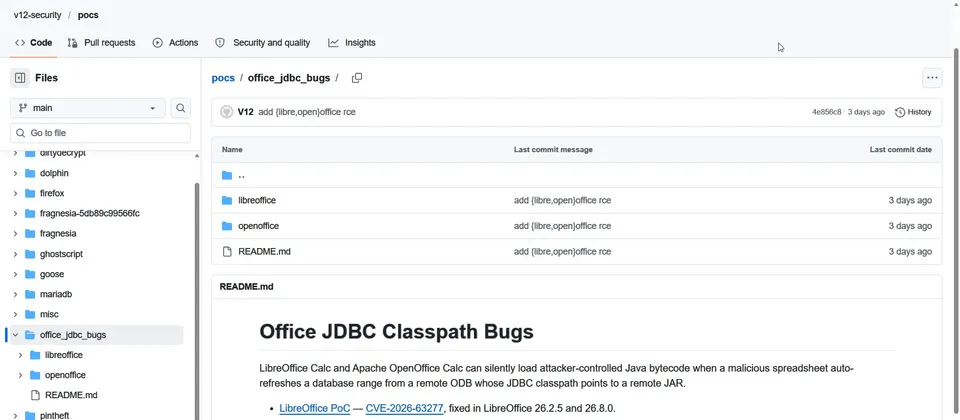
開源辦公室套件LibreOffice與Apache OpenOffice被發現存在資安漏洞,其試算表應用程式Calc在特定情況下,會安靜地載入攻擊者控制的Java位元碼,惡意試算表可能繞過巨集警示並執行程式碼。揭露此事的資安團隊已公布概念驗證程式碼及影片,指出此弱點可被用於遠端程式碼執行攻擊。
根據揭露內容,這個漏洞源自LibreOffice Calc可連結儲存格到外部的資料來源,並將連結存放於試算表檔案。攻擊者可在檔案裡指定從遠端位置載入Java資料庫的驅動程式連結,一旦使用者開啟文件,就會執行攻擊者的Java程式碼。這項JDBC類別路徑缺陷的危險之處在於,整個過程可能在沒有任何明顯警告的情況下發生,使用者只開啟了一份看似普通的試算表,就可能讓遠端程式碼在電腦上執行。
這個資安弱點在兩套辦公室套件專案裡,分別登記了不同的編號列管。在LibreOffice登記為CVE-2026-63277,嚴重程度評為8.5分;已於今年7月下旬推出的26.2.5版以及8月底發布的大改版26.8版進行修補。在OpenOffice則被登記為CVE-2026-59265,嚴重程度評為8.8分,值得留意的是,此漏洞影響包含最新的4.1.16版在內的所有版本,Apache基金會計劃在接下來推出的4.1.17版修補。
文件基金會在修補說明中指出,此弱點的根本原因是類別路徑限制不足。修正方式是限制Java類別路徑必須為檔案URL,阻擋從遠端位置載入驅動程式的途徑。對於尚未更新到修補版本的使用者,專家建議提高警覺,避免開啟來路不明的試算表檔案,尤其是透過電子郵件附件收到的檔案,更應先確認寄件者身分再開啟。
LibreOffice與OpenOffice都是廣受歡迎的免費開源辦公室軟體,使用者包括個人、學校、政府機關與企業。這類依賴文件檔案格式的攻擊並不罕見,攻擊者經常利用辦公室軟體解析檔案時的缺陷植入惡意程式。由於試算表是日常工作中頻繁交換的文件類型,這次漏洞的潛在影響範圍不容忽視。
資安專家提醒,使用者應儘速將LibreOffice更新至26.2.5版或26.8版以上,OpenOffice使用者則可關注4.1.17版的發布進度。此外,養成定期更新軟體的習慣、開啟自動更新功能,並對不明來源的文件保持警惕,都是降低風險的基本做法。
後續發展方面,兩專案團隊將持續追蹤修補的覆蓋狀況。隨著漏洞細節與概念驗證公開,真實攻擊案例是否出現,值得持續觀察。