製造業推動後量子密碼學轉型,外界多半以為重點在於更換加密演算法,但網路安全業者的最新分析指出,真正的難題藏在營運技術環境裡。OT 設備的密碼學機制遍布韌體簽章、安全開機與裝置身分等環節,升級與否牽動整條產線,轉型遠比想像中複雜。
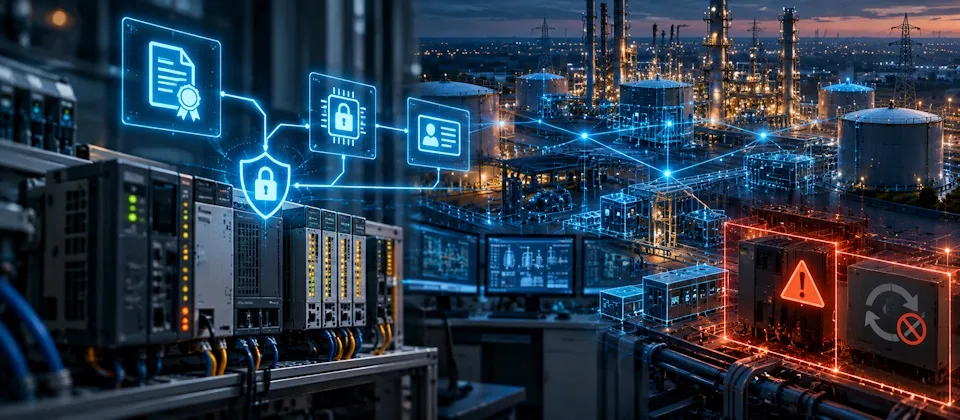
後量子密碼學(PQC)是為了因應未來量子電腦可能破解現行公開金鑰密碼學而發展的新一代加密標準。網路安全業者 Forescout 從 OT 環境切入分析,指出 OT 的密碼學用途不只保護網路連線,更深埋在韌體數位簽章、安全開機流程以及裝置身分認證等功能之中。
企業首先要面對的功課,是盤點既有設備與系統到底用了哪些密碼學機制。不同的設備、不同的功能模組,使用的演算法各不相同,企業必須逐一確認這些機制能否升級到 PQC。能夠升級的設備走更新路線,無法升級的設備,未來可能需要額外的防護措施,甚至直接汰換。
以工廠常見的可程式化邏輯控制器(PLC)為例,今天部署的設備可能在開機載入器中使用 ECDSA 公開金鑰來驗證韌體,而且這類設備的生命週期極長,預計會一路運作到 2050 年前後。
風險在於,如果未來量子運算能力足以威脅目前使用的公開金鑰密碼學,攻擊者可能取得可用來簽署惡意韌體的金鑰。一旦如此,控制器會把惡意韌體驗證為可信任,整條產線的安全防線形同被繞過。
製造業的 PQC 轉型因此不能只看通訊資料的機密性。如何避免設備把惡意韌體或遭到冒用的裝置當成可信任對象,同樣必須納入轉型規畫,這是 IT 環境較少觸及的課題。
難度還在於 OT 環境的密碼學功能往往彼此相依。相關功能可能仰賴其他設備、軟體或外部基礎架構,企業不能只確認單一設備是否支援新演算法,還要釐清周邊元件與供應商的升級能力。
以 PLC、SCADA 系統及工業閘道為例,能否支援 PQC 相關密碼學機制,取決於處理器效能、記憶體容量、韌體架構、通訊協定支援,以及供應商後續維護等多重條件。部分設備可以透過更新繼續使用,其他設備則可能需要額外防護或直接汰換。
時間也是成本。設備汰換牽涉多家供應商、產品改版、測試週期與工廠維護窗口,現在採購的設備,在未來量子電腦足以威脅現行密碼學機制時,很可能還在產線運作。
報告建議,製造業若能提早確認既有設備的升級限制,就能把需要汰換的設備納入後續預算與投資規畫,而不是等到既有密碼學機制必須更換時才倉促處理。
量子威脅的時間表仍未確定,但 OT 設備的生命週期是以十年起跳計算。對製造業來說,PQC 轉型與其說是一次演算法更換,不如說是一場橫跨設備、供應鏈與資本支出的長期工程,愈早盤點,代價愈小。