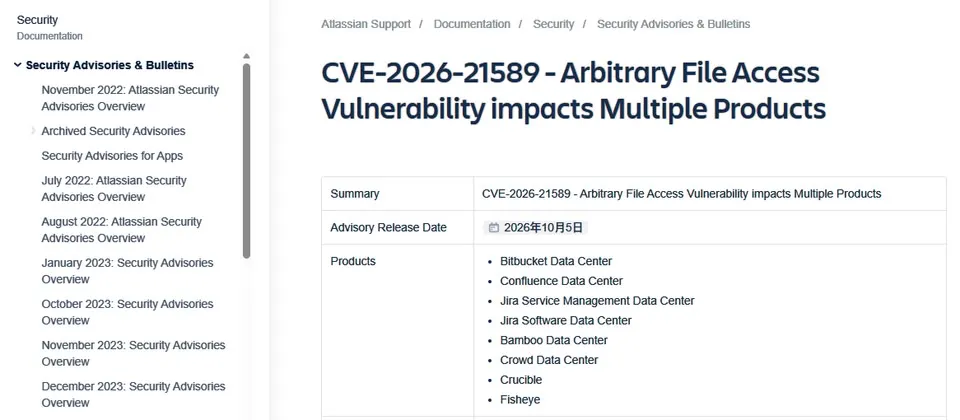
軟體開發廠商 Atlassian 日前發布資安公告,揭露編號 CVE-2026-21589 的重大等級任意檔案讀取漏洞。未通過身分驗證的攻擊者,可以直接存取應用系統根目錄的特定檔案,CVSS v4.0 嚴重程度評分高達 9.3 分。
這次漏洞的影響範圍相當廣,涵蓋旗下 8 款主要應用系統的所有版本,包括 Bitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira Software Data Center、Bamboo Data Center、Crowd Data Center、Crucible,以及 Fisheye。
Atlassian 已推出新版軟體完成修補。自行架設這些應用系統的用戶,應儘速套用更新,避免成為攻擊目標。
值得留意的是,這個漏洞存在利用上的限制條件。它並無法讓攻擊者列出所有資料夾的內容,攻擊者必須事先掌握目標檔案的完整名稱與路徑,才能成功利用。
不過在部分組態配置下,若系統內存在敏感檔案,仍可能因這個漏洞增加整體的曝露風險。企業不能因為利用條件存在就掉以輕心。
Atlassian 同時公布了臨時緩解措施。對於無法及時部署更新的用戶,可以在網頁應用程式防火牆加入正規表達式過濾,擋掉可疑的請求模式。
其他緩解方式還包括使用 Tomcat 的 RewriteValve 元件封鎖特定請求,以及在 urlrewrite.xml 中新增特定規則,將惡意請求攔截在外。
如果用戶既無法安裝更新,也無法導入上述緩解措施,Atlassian 建議採取最保守的作法:將相關應用系統的執行個體暫時從網際網路上移除,等到可以修補再重新上線。
這類 Data Center 系列產品多半部署在企業內部,用於程式碼管理與團隊協作,往往存放高度敏感的原始碼與內部文件,一旦檔案被讀取,後果不容小覷。
背景來看,Atlassian 系列產品長期是企業 DevOps 流程的核心工具,近年已多次成為攻擊者的鎖定目標。CVSS 評分達 9 分以上的漏洞,代表實務上的風險極高。
對使用這些系統的組織而言,除了立即更新之外,也值得檢查系統存取紀錄,確認是否曾出現異常的檔案存取行為。
接下來值得關注的是,Atlassian 後續是否會釋出更詳細的技術說明,以及資安社群是否出現針對這個漏洞的概念驗證程式。企業資訊團隊應持續留意相關動態。