荷蘭漏洞揭露協會(DIVD)在9月30日公布調查結果,證實協會在9月下旬遭到一起前所未見的網路攻擊,攻擊手法由人工智慧代理驅動,入侵管道是開源客服系統Zammad的兩項零時差漏洞。這起事件也讓美國網路安全單位在10月2日把這兩個漏洞正式列入「已知遭利用漏洞」名單,要求聯邦機構限期修補。
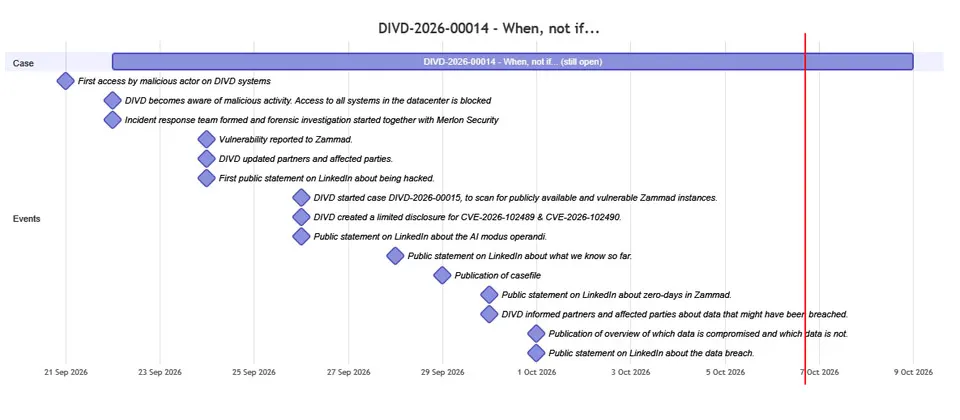
根據協會公布的時序,攻擊者首次進入協會系統的時間是9月21日,協會在隔天9月22日察覺異常活動,隨即封鎖資料中心所有系統的存取管道,並成立事件應變小組,與資安廠商共同展開鑑識調查。9月24日,協會透過職場社群平台公開遭到入侵的消息,坦言攻擊手法是他們從未見過的,初步判斷是由AI驅動的活動,同時也向荷蘭當局通報。
協會也用一份專屬公告記錄了整個處理過程。調查人員在攻擊者的指令碼中發現了大量說明文字:AI代理會為自己的每一步行為提出辯解和解釋。調查團隊指出,這類「自我辯解」的痕跡顯然不是人類攻擊者會留下的證據,也因此成為認定這是AI驅動攻擊的關鍵依據。
至於攻擊者身分,目前調查結果尚未發現與任何已知的駭客組織有關,但協會也表示,無法完全排除這是一起針對性攻擊。確認的部分是:攻擊者透過結合這兩個Zammad零時差漏洞,能在短短幾秒內挾持使用者的連線、遠端執行程式碼,並把權限提升到最高管理者層級。協會志工的使用者資料已確認外流,包含電子郵件信箱與其他聯絡管道。
這兩個漏洞的編號為CVE-2026-102489與CVE-2026-102490。協會在發現當天就把漏洞通報給Zammad開發團隊,隨後才由美國網路與基礎設施安全局(CISA)在10月2日更新已知遭利用漏洞名單時增列。對企業與自行架設Zammad的單位而言,這意味著修補已經從「建議」變成「必要」。
這起事件的特殊之處在於,受害者本身就是全球知名的漏洞揭露機構,卻被利用自家追蹤的同類型漏洞反向攻破。隨著AI代理工具越來越普及,資安界普遍擔心,「AI自主攻擊」可能從概念變成常態。DIVD的案例等於給所有單位上了一課:零時差漏洞的修補速度,正在被AI攻擊的速度追著跑。