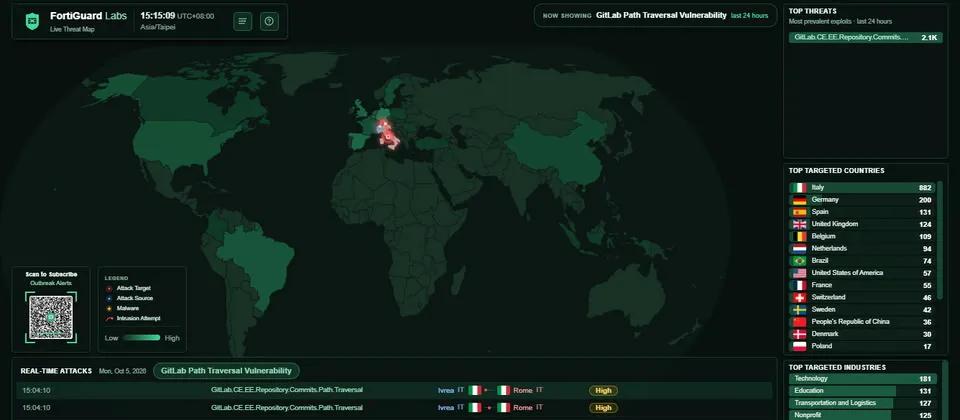
9月上旬,GitLab開發團隊修補了一個CVSS嚴重程度達到10分滿分的資安漏洞CVE-2026-85706。漏洞公布不到一天,就開始出現嘗試利用的活動;在美國網路安全與基礎設施安全局(CISA)表示該漏洞已遭積極利用後,我國政府近期也提出警訊,呼籲各界應儘速採取行動防範相關威脅。
10月2日,數位發展部資通安全署正式提出警告,指出CVE-2026-85706相當危險:攻擊者無須通過身分驗證就能加以利用,可以讀取GitLab伺服器上的任何檔案。目前已經出現遭到實際利用的攻擊活動,風險不再是理論上的推測。
資安署呼籲,政府機關、學校以及企業組織,要儘速完成GitLab版本更新,以降低資安風險。對於還在使用舊版本的單位來說,這不是可以慢慢排程的例行維護,而是有急迫性的安全處置。
針對政府與學術環境的防禦,資安署在掌握相關情資後,已經透過資安警訊、國家資安資訊分享與分析中心(N-ISAC)等管道,通知這些機關與大專院校清查及處理,協助各單位確認自身是否暴露在風險之中。
GitLab是許多企業與開發團隊用來管理程式碼的重要平台,伺服器上往往存放著核心的原始碼、帳號憑證與內部文件。一旦攻擊者能未經驗證就讀取伺服器上的任何檔案,後果可能包括原始碼外洩、內網橫向滲透,甚至進一步的供應鏈攻擊。
值得注意的是,這次漏洞從公布到出現利用嘗試,只花了不到一天時間。這反映出攻擊者對高嚴重度漏洞的反應速度愈來愈快,留給管理者的修補空窗期正在被壓縮。過去那種「等下一個維護週期再更新」的做法,在滿分漏洞面前已經不夠安全。
對一般使用者而言,這次事件的直接影響有限,因為漏洞主要存在於自行架設的GitLab伺服器端。但對於負責維運的IT人員,資安署的建議很明確:先確認自己管理的GitLab版本是否在受影響範圍,儘速更新到已修補的版本,並檢查伺服器是否有異常存取紀錄。
這起事件也再次提醒所有組織,關鍵系統的版本管理與漏洞修補,不能只靠被動等待。建立常態化的更新流程、訂閱官方安全公告、並在重大漏洞公布時啟動緊急應變,才是面對這類滿分漏洞的正確姿態。接下來可以觀察的是,是否會有更多實際受害案例浮現,以及各單位的修補速度能否跟上攻擊者的腳步。