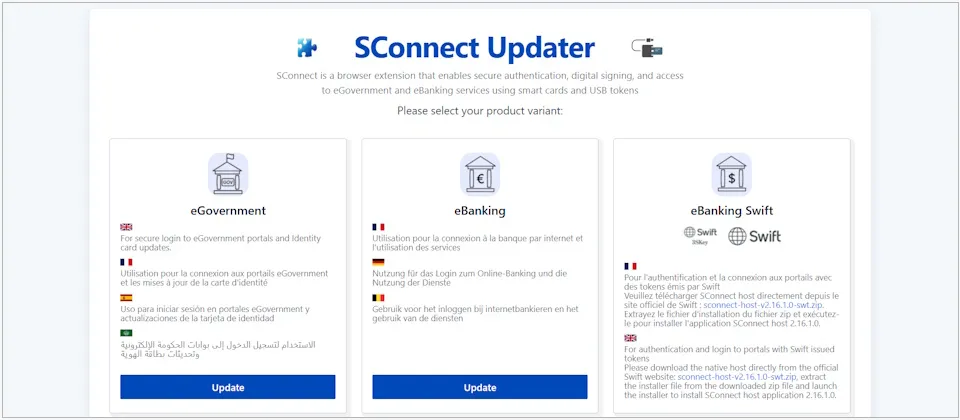
硬體權杖驗證軟體Thales SConnect被發現存在重大安全漏洞,編號為CVE-2026-18397,CVSS 4.0風險評分高達9.4分,屬於最嚴重的「重大」等級。仍在舊版環境中使用的金融機構與政府單位,被提醒儘速確認版本並更新。
漏洞的攻擊方式相當直接:使用者只要透過瀏覽器載入攻擊者控制的惡意網頁內容,攻擊者就可能利用漏洞在受害者電腦上執行程式碼。這種透過網頁觸發的攻擊路徑,代表使用者不需主動安裝任何軟體也可能中招。
根據Thales公開的CVE資料,漏洞存在於SConnect的Native Host元件,牽涉密碼學與記憶體管理等多項缺陷。受影響的範圍是SConnect 2.16.1.0以前的所有版本,Thales已在10月1日正式公開此漏洞資訊。
SConnect這套軟體曾經廣泛應用於金融體系的身分驗證,其中最知名的案例是環球銀行金融電信協會的3SKey硬體權杖驗證。除此之外,也有部分政府、銀行及保險服務採用SConnect作為驗證機制。
資安媒體Dark Reading的報導指出,除了SWIFT之外,SConnect也應用於部分政府、銀行及保險服務。不過目前公開的CVE資料確認的僅是Thales SConnect本身存在漏洞,不代表採用SConnect的相關服務本身也存在相同漏洞,實際影響仍取決於使用者端是否安裝了受影響的版本。
對於SWIFT的3SKey使用者而言,SWIFT已經在2025年9月推出名為Web Connect的新系統來取代SConnect,並要求用戶在SConnect停止支援前完成轉換。自2026年9月30日起,SWIFT已不再支援3SKey搭配SConnect的使用方式,Web Connect已全面接替SConnect的角色。
換句話說,SWIFT體系內的用戶理論上已經遷移完畢。但其他仍使用舊版SConnect的政府機關、銀行或保險業者,若尚未更新至不受影響的版本,仍然暴露在風險之中。
資安專家一般建議,面對這類高風險漏洞,企業與機關應儘速清查內部是否部署了SConnect 2.16.1.0以前的版本,並依Thales提供的修補或升級指引處理。同時也應檢視是否有替代方案可取代老舊的驗證軟體。
由於攻擊僅需使用者瀏覽惡意網頁即可觸發,資安團隊也應留意異常的瀏覽器行為與可疑的程式執行紀錄。對於金融與政府這類高價值目標而言,9.4分的風險評分意味著這並非可以排入例行更新時程的一般漏洞,而是需要即時應對的威脅。
接下來值得觀察的是,是否會出現針對此漏洞的實際攻擊案例,以及Thales是否會釋出更多關於受影響版本範圍與修補時程的細節。使用相關系統的組織,宜在近期內完成盤點與更新。