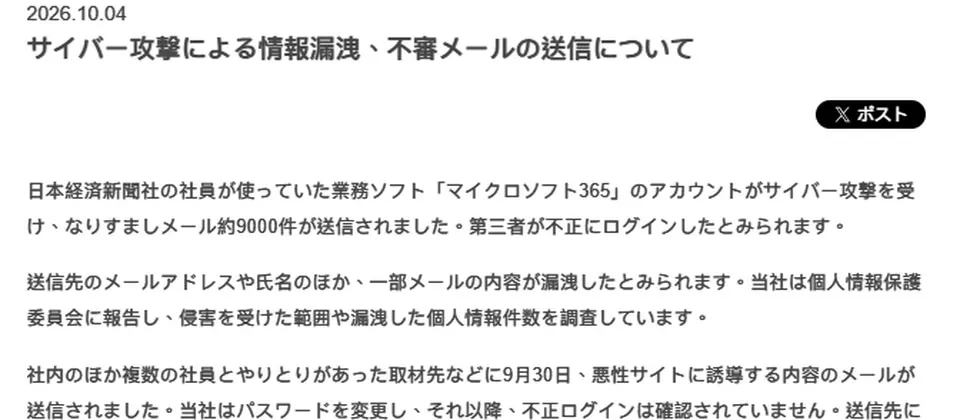
日本大型媒體日本經濟新聞社在10月4日公布,公司發生兩起員工雲端服務帳號遭竊的資安事故。其中一起是員工的Microsoft 365帳號遭到入侵,被攻擊者拿來發送約9,000封釣魚電子郵件,規模相當驚人。
根據日經公布的資訊,第一起事故發生在9月30日。攻擊者取得員工的M365帳號之後,大量發送帶有連結的釣魚信,試圖把收信人導向惡意網站。收件的對象涵蓋先前曾經和該公司員工接觸過的人士,等於是拿著真實的企業帳號去騙熟人。
這起事故可能曝露收件人的姓名、電子郵件地址,以及部分電子郵件的內容。日經表示,已經更改被盜帳號的密碼,並且向當地的資料保護機關通報,同時著手調查資料外洩的影響範圍和人數。
日經也呼籲,如果民眾收到可疑的郵件,應該透過公司網站上的表單向他們進一步確認,不要直接點開信中的連結,以免落入陷阱。
另一起事故則和Google Workspace服務有關。7月底,一名員工的帳號遭到未經授權的存取,公司在8月初接獲Google的通報才察覺此事,隨即更改帳號密碼因應,整個過程慢了將近一週。
這起事故可能導致員工與合作夥伴共1,646人的電子郵件地址和姓名外流。不過日經強調,外流的資料不包含讀者或受訪者的相關資料,算是把傷害範圍縮小在內部往來對象。
至於這兩起事故是否有所關連,日經並沒有進一步說明。兩起事件接連曝光,時間點接近,很難不讓人聯想背後是否有同一組攻擊者。
新聞媒體因為掌握大量的聯絡人資料和採訪對象,一直是駭客鎖定的目標。這次連日本最大的財經媒體都中招,顯示攻擊者的目標已經從一般的企業,擴散到媒體工作者的日常工具。
值得注意的是,攻擊者盜用的是真實的企業帳號,寄出的釣魚信在寄件者欄位上看起來完全正常。這種「借殼」手法近年越來越常見,收信人很難只靠寄件者資訊察覺異狀,點開連結前多想一秒鐘,已經成為必要的自保動作。
對企業來說,這起事件再次凸顯多因素驗證的重要性。即使帳號密碼外洩,只要登入時還有多一道驗證,攻擊者就很難直接登入帳號。這次日經的M365帳號如果當時有開啟多因素驗證,或許就能擋下這波攻擊。
日經表示會繼續調查資料外洩的範圍。這兩起事故也提醒所有使用雲端服務的企業,定期檢視帳號的登入紀錄和安全設定,已經是不可省略的基本功,不能等到出事才來補破網。