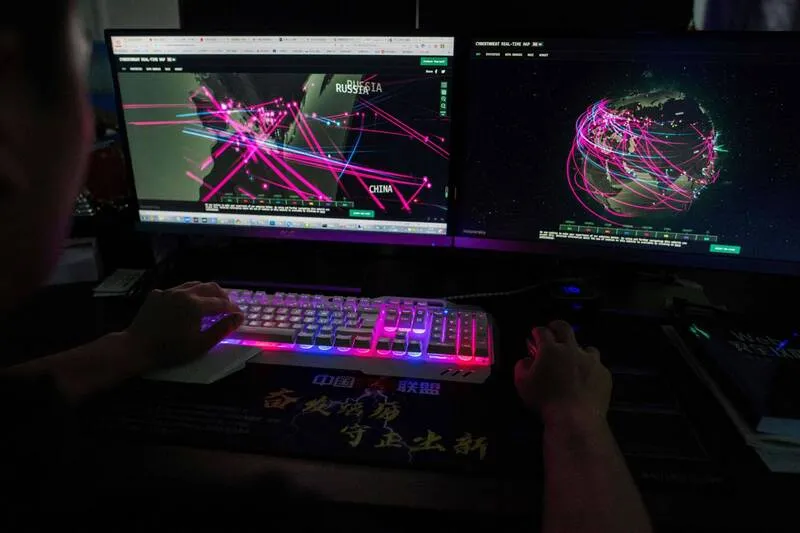
美國聯邦調查局與司法部7日宣布,已查扣一組與中國政府有關的駭客集團所使用的掃描與網路釣魚工具,對該駭客集團發動的亞麻颱風攻擊行動造成嚴重打擊。
被查扣的工具名為Microscan與FishHub。調查指出,駭客利用這些工具,對美國及外國的關鍵基礎設施等目標進行掃描、網路釣魚與駭客攻擊。
這些工具鎖定的實體範圍相當廣泛,包括一家未具名的美國電力公司、日本與波蘭的機場、一家跨國非政府組織。更受台灣關注的是,調查明確指出,該駭客集團針對台灣的大學院校,以及台灣的關鍵基礎設施企業進行駭客襲擾。
這是美國執法機關近年來針對被稱之為亞麻颱風的廣泛駭客攻擊行動,所採取的最新打擊舉措。聯調局與司法部官員表示,這項最新行動已使這些工具無法運作,對該駭客行動造成嚴重打擊。
聯調局網路部門副助理主任比爾諾斯基表示,行動的目標是拔除威脅行為者的攻擊能力,鎖定他們的基礎設施、資金與工具,並痛批該駭客行動恣意妄為且魯莽。
這些工具由一家名為永信至誠科技集團的中國資訊安全公司負責操作。聯調局曾表示,該公司與中國政府關係密切,正是亞麻颱風的真實身分。
2024年9月,聯調局曾宣布破獲一個與亞麻颱風相關的殭屍網路。該網路在超過20萬台消費性裝置上安裝惡意軟體,包括攝影機、錄影機,以及家庭與辦公室的路由器,藉此建立一個由受感染電腦組成的大型殭屍網路。
這個殭屍網路被用來協助進行網路犯罪,例如從受害者的網路中竊取敏感資訊,規模之大顯示該駭客集團的基礎設施布局相當完整。
聯調局聖地牙哥分局主管探員萊利表示,當局將持續監控該公司可能用來重建其基礎設施的任何途徑。這波破壞行動將對他們作為一家中國企業的營運能力產生何種影響,值得後續觀察。
對台灣而言,這次調查明確把大學院校與關鍵基礎設施企業列入受害名單,顯示台灣在亞麻颱風行動中的優先級不低。學術機構與關鍵基礎設施的網路防護能力,將受到新一輪考驗。
接下來值得關注的是,被查扣工具的駭客集團是否會重建攻擊基礎設施,美方是否公布更多查扣細節,或對涉案人員採取進一步的司法行動。
這起事件也再次提醒,無論是企業、學術機構或政府單位,都必須把網路釣魚與惡意軟體防護納入日常資安管理的核心環節。