三個由第三方管理的國碼頂級網域遭到入侵劫持,攻擊者在竄改權威DNS紀錄之後,順勢取得了Google及其他多家組織的未經授權HTTPS憑證。Google近日對外揭露這起事件,並強調公司本身的系統並未遭到入侵。
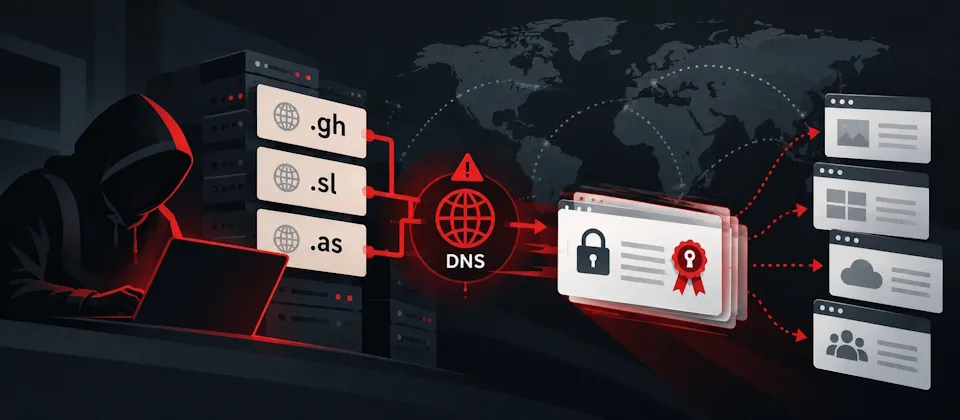
遭到入侵的是迦納的.gh、獅子山共和國的.sl,以及美屬薩摩亞的.as,這三個國碼頂級網域名稱都委由第三方機構代管。攻擊者取得管理權限後,竄改了旗下部分網域的權威DNS紀錄。DNS如同網際網路的地址簿,一旦權威紀錄被竄改,攻擊者就能引導流量流向指定主機,冒充合法網域的身份。
控制了DNS之後,攻擊者得以通過「網域控制驗證」程序,向憑證授權機構申請HTTPS憑證。由於驗證流程判定申請人確實掌控該網域,未經授權的憑證就這樣被簽發出去。Google指出,目前沒有跡象顯示問題出在簽發相關憑證的憑證授權機構身上,癥結在於上游的網域遭劫持。
憑證透明度是一套公開記錄所有已簽發憑證的機制,任何人都可以查詢某個網域是否曾被簽發過不該存在的憑證。這次事件正是透過這套紀錄,才讓外界看清攻擊的實際擴散範圍。Google坦言,目前仍無法保證所有受影響的網域都已被發現。
對一般使用者而言,Google表示目前的Chrome使用者不需要另外採取行動,瀏覽器端的封鎖已經發揮作用。但對企業來說,這起事件敲響了警鐘。Google建議企業持續監控旗下網域的憑證透明度紀錄,尤其是使用.gh、.sl或.as網域的組織,更應該複核近期是否出現非預期的憑證簽發紀錄。
值得注意的是,即使DNS的控制權已經恢復,憑證授權機構仍可能重複使用先前完成的驗證結果,再次簽發憑證給攻擊者。為此,網域擁有者應該設定較嚴格的憑證授權紀錄,明確限制哪些憑證授權機構可以為自己的網域簽發憑證,並進一步限制特定的授權帳號與驗證方式,從源頭降低攻擊者利用舊驗證結果再次得手的風險。
這起事件凸顯了網際網路基礎設施的連鎖脆弱性:頂級網域的管理權一旦落入他人之手,下游的DNS、憑證乃至使用者的信任鏈都會連帶動搖。後續各國碼網域管理機構如何強化代管安全,以及受影響組織的清查進度,都值得持續關注。