Dell在10月1日發布命令列部署工具DSU的新版本,一口氣修補5個安全漏洞。其中最嚴重的一個漏洞評分高達9.6分,攻擊者可能藉此取得伺服器的最高管理權限,企業用戶最好儘快更新。
DSU的全名是Dell System Update,是Dell搭配PowerEdge伺服器推出的部署工具。系統管理員可以用它,在伺服器的Linux和Windows系統上部署BIOS、韌體和軟體更新,是機房維運人員的常用工具,幾乎每台Dell伺服器都少不了它。
這次修補的5個漏洞,涵蓋路徑穿越、權限配置和存取控制等問題。Dell呼籲用戶儘速升級到已經完成修補的2.3.0.0以上版本,不要拖延。
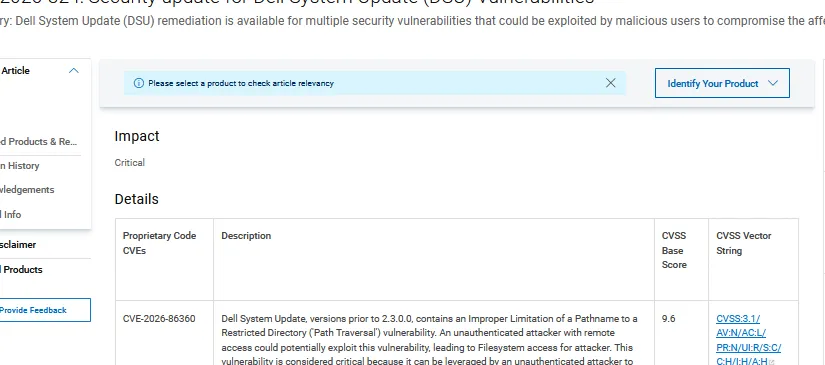
5個漏洞當中,最嚴重的是編號CVE-2026-86360的漏洞,CVSS嚴重程度評分達到9.6分,屬於路徑遍歷類型的問題。9分以上的漏洞在業界通常被視為「重大」,代表利用難度低、影響範圍大。
這個漏洞最可怕的地方在於,攻擊者不需要任何帳號密碼,只要具備遠端存取的能力,就可能存取到原本受限制的檔案系統,進一步以root權限執行任意程式碼,等於拿到伺服器的最高鑰匙。
一旦攻擊成功,攻擊者等於完全控制了DSU工具和底層的作業系統。對企業來說,伺服器通常存放著核心業務資料和客戶資訊,一旦被拿下,後果不堪設想。
Dell建議所有使用DSU的管理員,儘快把工具升級到2.3.0.0或更新的版本。由於DSU通常部署在機房的核心伺服器上,更新前可以先在測試環境驗證,確認沒有相容性問題之後,再排入正式的維護時段執行。
部署工具這類「管理員的工具」一旦出問題,影響範圍特別大,因為它本身就擁有很高的系統權限。這也是為什麼這類工具的漏洞修補,總是被列為資安團隊的優先事項。
近期資安圈並不平靜,從媒體帳號被盜用到各種企業軟體漏洞,攻擊者鎖定的目標越來越多樣。企業的資安團隊需要建立規律的更新節奏,定期盤點內部使用的工具版本,不能等到出事才來補救。
建議使用Dell PowerEdge伺服器的企業,儘快檢查內部DSU的版本,確認是否已經升級到安全版本。一個簡單的版本檢查,可能就是擋下一次入侵的關鍵。