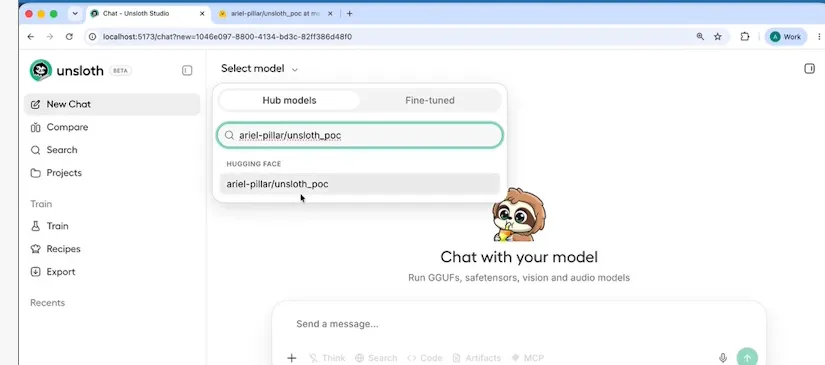
AI資安業者Pillar Security近期揭露,用於大型語言模型微調及量化的開源函式庫Unsloth,其Web操作介面Unsloth Studio存在任意程式碼執行漏洞,使用Unsloth 2026.5.10及之前版本執行Studio者受到影響。
Unsloth之後修正相關問題,Pillar Security重新測試Unsloth 2026.6.9,確認相關攻擊途徑已遭封堵,並建議Unsloth Studio使用者升級至2026.6.9或更新版本。
漏洞出在Studio檢查模型資訊的處理流程。Studio透過Hugging Face Transformers讀取模型資訊時,相關程式預設將trust_remote_code設為True,因此可能執行模型儲存庫提供的自訂程式碼。
攻擊者可利用這項行為,在Hugging Face建立含有自訂Python程式碼的模型儲存庫,並透過模型設定指向相關程式碼。
使用者透過Studio選取這類模型後,系統光是在檢查模型資訊時就可能執行攻擊者放入的程式碼,不必等到模型真正載入或開始訓練。
這項漏洞尚無公開的CVE識別碼及CVSS風險分數。根據資安媒體報導,Pillar Security的AI資安研究人員Ariel Fogel表示,研究團隊未發現攻擊者實際利用這項漏洞,也未發現針對這項攻擊機制建立的惡意模型儲存庫。
類似的trust_remote_code安全問題並非首次出現。非營利組織雲端安全聯盟分析這項問題,指出LMDeploy、vLLM及InstructLab等AI推論及訓練框架在2026年也曾因自行啟用trust_remote_code=True出現安全問題。
這類設定原本應由使用者決定是否信任模型儲存庫提供的程式碼,一旦AI工具自行啟用,使用者即使沒有明確選擇信任相關程式碼,也可能在處理模型時直接執行這些程式碼。
這起事件也凸顯了AI工具鏈面臨的安全挑戰。隨著AI開發工具越來越依賴自動化的模型載入流程,預設開啟的便利性設定一旦被濫用,開發者可能在不知情的情況下執行惡意程式,值得整個AI開發社群正視。
對於有使用Unsloth Studio的開發者來說,盡快升級到修補後的版本,是目前最直接的防護方式。