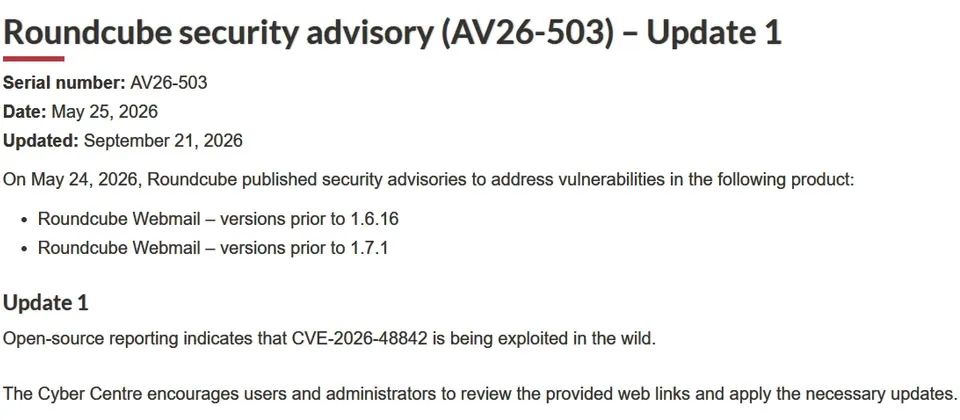
加拿大網路安全中心在9月下旬,更新了一則關於郵件伺服器Roundcube的資安公告。公告指出,根據開源的情資報告,今年5月修補的資安漏洞CVE-2026-48842,已經遭到實際利用,呼籲管理人員根據Roundcube提供的指引,套用必要的更新程式。
由於最近幾年不時傳出國家級駭客針對這套郵件系統發動攻擊,這項公告的更新相當值得留意。Roundcube是廣泛使用的開源網頁收信系統,許多組織用它作為員工的郵件入口,一旦曝險,影響的是整個郵件基礎架構。
CVE-2026-48842是一個預先身分驗證型態的SQL注入漏洞,與外掛程式virtuser_query有關,CVSS嚴重程度評為8.1分。所謂「預先身分驗證」,指的是攻擊者不需要先取得帳號密碼,就能直接對漏洞下手,這也是它危險的原因。
Roundcube開發團隊已經在5月24日發布1.6.16、1.7.1版本進行修補。換句話說,修補程式已經存在超過4個月,但仍有系統尚未更新,才會讓這個已知漏洞被實際利用。
雖然加拿大網路安全中心並未說明攻擊者如何將其用於實際攻擊,但資安公司Aviatrix提出了技術分析。該公司指出,這個弱點可允許攻擊者在無需事先取得憑證的情況下存取資料庫。
更具體的攻擊路徑是:攻擊者藉由SQL注入攻擊,存取Roundcube的電子郵件帳號憑證與存放的訊息,然後疑似透過被滲透的電子郵件帳號提升權限,並在網頁收信系統的基礎架構中進行橫向移動,最終以受害系統建立傳送命令的通道,外傳敏感郵件與憑證。
這是一條完整的攻擊鏈:從資料庫存取,到帳號憑證竊取,再到權限提升與橫向移動,最後是資料外傳。對企業來說,郵件系統裡往往存放著大量敏感資訊,一旦被滲透,損失難以估量。
對系統管理人員來說,後續動作很明確:確認目前使用的Roundcube版本,若尚未更新到1.6.16或1.7.1,儘速依照官方指引套用更新程式。同時也值得檢查系統紀錄,確認是否有異常存取的跡象。
這起事件也再次凸顯一個老問題:修補程式發布了,不代表風險解除。從5月修補到9月被確認實際利用,中間隔了4個月,足夠讓攻擊者掃描全網、找出尚未更新的目標。已知的漏洞,往往比未知的更危險,因為攻擊手法是公開的。